
Test cuestionario sobre seguridad de la información
Estructura de medición
¿Quiénes suelen realizar esta prueba?
Descubre cómo se compara
A continuación, te ofrecemos una vista previa de los puntos de referencia que utilizamos para situar tu puntaje en contexto.
Ejemplos de preguntas de la prueba
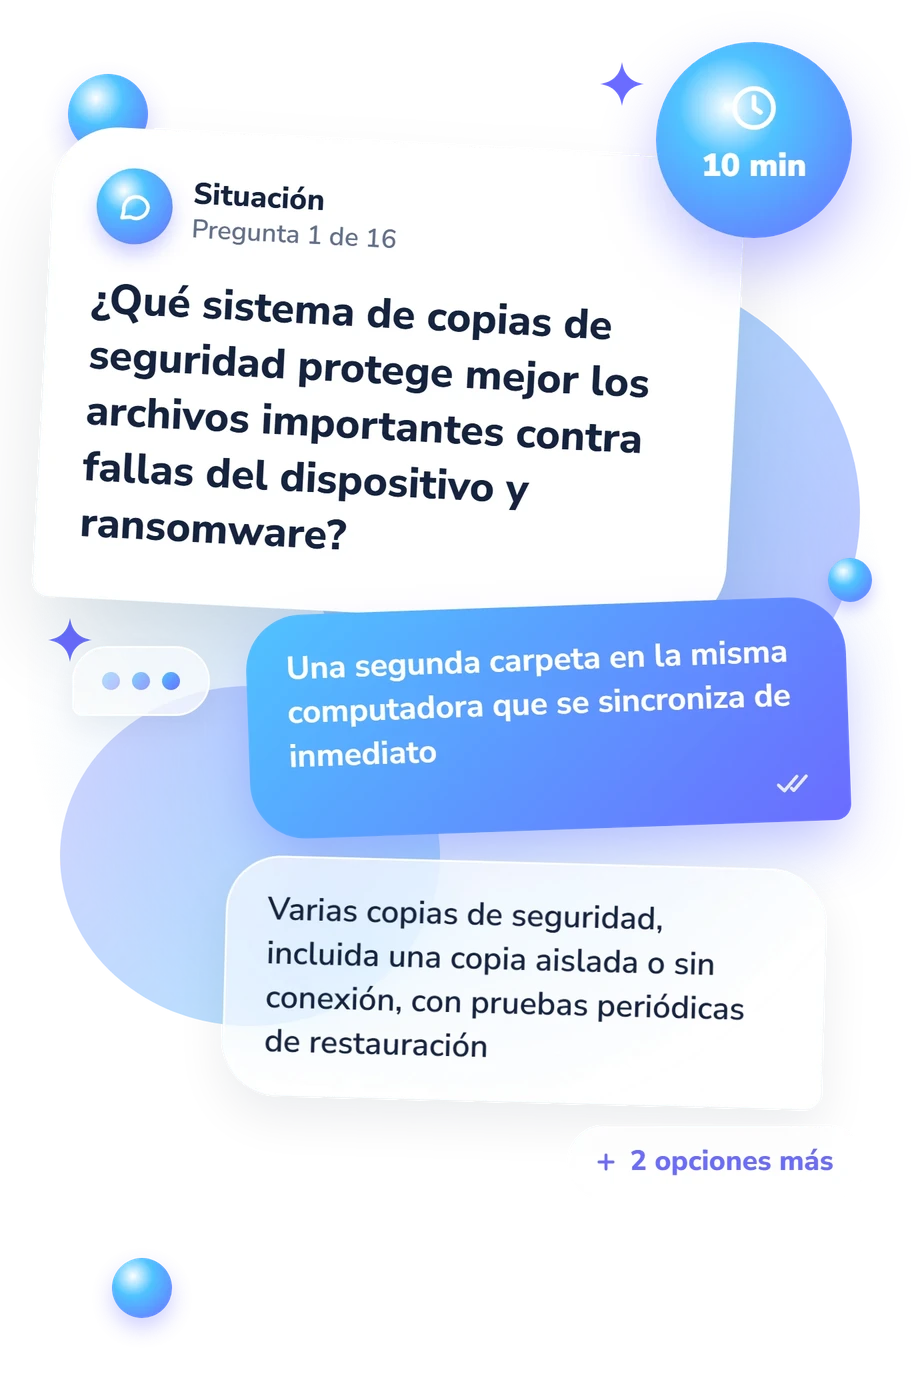
- Una segunda carpeta en la misma computadora que se sincroniza de inmediato
- Varias copias de seguridad, incluida una copia aislada o sin conexión, con pruebas periódicas de restauración
- Una sola carpeta en la nube que permanece conectada continuamente a todos los dispositivos
- Un archivo de respaldo creado únicamente después de detectar actividad inusual en la computadora
- La conexión está cifrada, pero el sitio en sí aún podría ser engañoso o malicioso
- Los archivos descargados del sitio no pueden contener software malicioso
- Las afirmaciones y la identidad comercial del sitio han sido verificadas de manera independiente
- El sitio no puede recopilar ni conservar la información que usted envíe
- Un ataque distribuido de denegación de servicio
- Un firewall
- Un parche de seguridad
- Un troyano
Test cuestionario sobre seguridad de la información - Descripción y metodología del test
Pensada para personas que desean comprobar su criterio ante incidentes digitales cotidianos, esta evaluación convierte decisiones sobre cuentas, archivos, accesos y mensajes engañosos en una lectura del conocimiento aplicado. El Test cuestionario sobre seguridad de la información permite interpretar esas decisiones. Esta evaluación de seguridad informática ayuda a detectar qué situaciones requieren más atención al desenvolverse en entornos personales y laborales.
Qué mide esta evaluación
El propósito es comprobar si la persona identifica riesgos frecuentes y escoge respuestas proporcionadas en situaciones personales o laborales. No mide personalidad: examina conocimientos aplicados, como reconocer señales, elegir canales seguros y evitar que un incidente se agrave.
Los contenidos reúnen copias de seguridad, HTTPS, actualizaciones, accesos físicos, dispositivos desconocidos, archivos, pagos, cuentas, malware, ingeniería social, privilegio mínimo, redes públicas, autenticación multifactor y phishing. Este cuestionario de seguridad informática conecta decisiones técnicas con hábitos cotidianos. Estas situaciones convierten el conocimiento en decisiones concretas, más allá de memorizar términos.
La escala Conocimientos sobre seguridad de la información (0–16) equivale al número de respuestas correctas. Sus niveles son:
- Fundamentos por desarrollar (0–6) señala que conviene repasar amenazas comunes y protecciones básicas.
- Conocimientos en desarrollo (7–12) indica que pueden pasar inadvertidas señales o distinciones importantes.
- Conocimientos sólidos (13–16) refleja reconocimiento constante de amenazas y respuestas adecuadas.
Metodología y base científica
Las preguntas presentan escenas y cuatro alternativas; se elige la acción más segura o la explicación más exacta. El formato exige valorar contexto, urgencia, identidad de quien solicita algo y controles disponibles, no solo vocabulario técnico.
El puntaje cuenta respuestas correctas: representa conocimiento demostrado en las situaciones planteadas, no necesariamente la conducta habitual. Como cuestionario educativo de conocimientos sobre seguridad de la información, orienta el aprendizaje, pero un puntaje alto no prueba que las prácticas se apliquen siempre ni que una organización tenga controles eficaces.
Su lógica temática es conceptualmente coherente con el HAIS-Q, instrumento publicado para estudiar aspectos humanos de la seguridad de la información, aunque este cuestionario no es una adaptación de aquel. La relación es temática, no psicométrica.
También puede leerse junto con NIST SP 800-50 Rev. 1 y NIST CSF 2.0, documentos que ofrecen contexto formativo sobre aprendizaje y gestión de riesgos, pero no establecen el puntaje, la validación ni la estandarización de este cuestionario.
Interpreta el resultado considerando familiaridad, atención y contexto. Su puntaje es educativo, no una auditoría ni una certificación profesional, y conviene complementarla con formación y observación de prácticas reales.
- Parsons, Kathryn, Agata McCormac, Marcus Butavicius, Malcolm Pattinson, and Cate Jerram. "Determining employee awareness using the Human Aspects of Information Security Questionnaire (HAIS-Q)." Computers & Security 42 (2014): 165-176. 10.1016/j.cose.2013.12.003
- Parsons, Kathryn, Dragana Calic, Malcolm Pattinson, Marcus Butavicius, Agata McCormac, and Tara Zwaans. "The Human Aspects of Information Security Questionnaire (HAIS-Q): Two further validation studies." Computers & Security 66 (2017): 40-51. 10.1016/j.cose.2017.01.004
- Merritt, Marian, Susan Hansche, Brenda Ellis, Kevin Sanchez-Cherry, Julie Nethery Snyder, and Donald Walden. Building a Cybersecurity and Privacy Learning Program. NIST Special Publication 800-50 Rev. 1, National Institute of Standards and Technology, 2024. 10.6028/NIST.SP.800-50r1
- Pascoe, Cherilyn, Stephen Quinn, and Karen Scarfone. The NIST Cybersecurity Framework (CSF) 2.0. NIST Cybersecurity White Papers, CSWP 29, National Institute of Standards and Technology, 2024. 10.6028/NIST.CSWP.29
Updated: