
Test cuestionario sobre concientización y presentación de informes de contrainteligencia
Estructura de medición
¿Quiénes suelen realizar esta prueba?
Descubre cómo se compara
A continuación, te ofrecemos una vista previa de los puntos de referencia que utilizamos para situar tu puntaje en contexto.
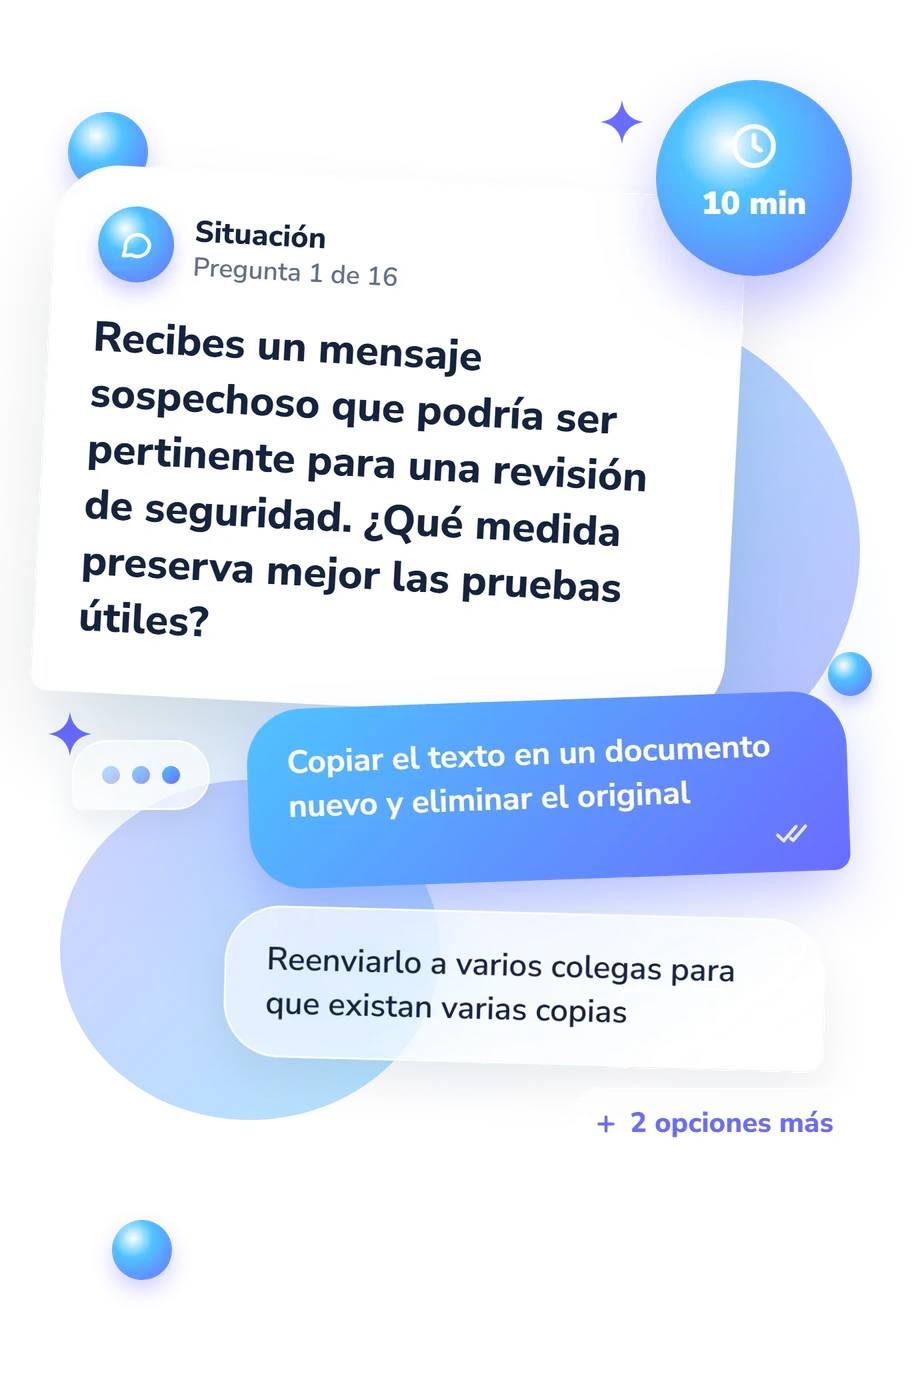
Ejemplos de preguntas de la prueba
- Copiar el texto en un documento nuevo y eliminar el original
- Reenviarlo a varios colegas para que existan varias copias
- Conservar el original y seguir las instrucciones aprobadas para informarlo o preservarlo
- Responder con preguntas para generar más pruebas antes de informarlo
- Observaciones específicas, fechas, comunicaciones, personas involucradas y una distinción clara entre hechos y suposiciones
- Una teoría expresada con seguridad sobre quién dirigió la actividad y por qué
- Solo detalles que ya puedan ser respaldados por varios testigos
- Un resumen abreviado que omita observaciones inciertas o incompletas
- Realizar investigaciones independientes sobre compañeros de trabajo y visitantes
- Reconocer posibles actividades de inteligencia extranjera o relacionadas con amenazas internas, protegerse contra ellas e informarlas
- Clasificar toda interacción inusual en el lugar de trabajo como una actividad hostil
- Reemplazar las funciones de ciberseguridad, seguridad del personal y aplicación de la ley
Test cuestionario sobre concientización y presentación de informes de contrainteligencia - Descripción y metodología del test
Para quienes trabajan o colaboran en entornos donde deben proteger información, esta evaluación ofrece escenarios para comprobar la comprensión de procedimientos de seguridad. El Test cuestionario sobre concientización y presentación de informes de contrainteligencia sirve para interpretar situaciones relacionadas con la protección de datos y los canales de comunicación. Como test de concientización de contrainteligencia, permite ubicar conocimientos que conviene reforzar sin convertir el resultado en una acusación.
Qué mide esta evaluación
Está dirigido a personas que deben proteger información y reconocer riesgos sin atribuir intenciones. Explora contactos inusuales, solicitudes restringidas, accesos impropios, manipulación de dispositivos y amenazas inmediatas. El resultado resume conocimientos de contrainteligencia para observar, conservar evidencias y comunicar inquietudes.
La escala Conocimientos sobre concientización y presentación de informes de contrainteligencia tiene un rango de 0–16. Sus niveles son Fundamentos por desarrollar (0–6), Concientización en desarrollo (7–12) y Concientización sólida (13–16).
Estos grupos temáticos orientan la lectura de las situaciones:
- La preservación de pruebas muestra si conservas mensajes y dispositivos y sigues el canal aprobado.
- La observación factual indica si separas datos, fechas y contexto de las suposiciones.
- El reconocimiento de captación y acceso indebido refleja atención a patrones que merecen revisión.
- La respuesta proporcional señala si priorizas la seguridad inmediata y comunicas sin investigar por cuenta propia.
Metodología y base científica
Las preguntas plantean escenas laborales o digitales con cuatro alternativas. La respuesta más adecuada suele preservar el original, separar hechos de inferencias, verificar identidades por un canal confiable y usar la vía designada. El formato comprueba la comprensión de principios de reconocimiento y presentación de informes, no la capacidad de investigar o confrontar a otras personas.
La Directiva 5240.06 del Departamento de Defensa y la guía del Centro para el Desarrollo de la Excelencia en Seguridad (2024) funcionan como referencias procedimentales; sus contenidos son coherentes con los escenarios del cuestionario. Los procedimientos de contrainteligencia descritos en esas referencias requieren atender a los canales designados y a las instrucciones locales.
El estudio de Caputo, Danley y Ratcliff (2024) aborda la formación, el reconocimiento y la notificación de captaciones maliciosas. Esa coincidencia temática no demuestra que este cuestionario sea una adaptación ni que haya sido validado por ese trabajo.
La lógica visible es clasificatoria: el resultado orienta el repaso y la formación. La evaluación favorece la autorreflexión, pero responder a escenarios no comprueba la conducta real. El puntaje es educativo: no certifica competencias ni determina amenazas, y las situaciones concretas requieren aplicar los procedimientos locales.
- Caputo, Deanna D., Lura Danley, and Nathaniel J. Ratcliff. (2024). Employee risk recognition and reporting of malicious elicitations: Longitudinal improvement with new skills-based training. Frontiers in Psychology, 15, Article 1410426. 10.3389/fpsyg.2024.1410426
- Department of Defense. (2011, May 17; incorporating Change 3, August 31, 2020). Counterintelligence Awareness and Reporting (CIAR), DoD Directive 5240.06.
- Center for Development of Security Excellence. (2024, October). Counterintelligence Awareness and Reporting Course Student Guide. Defense Counterintelligence and Security Agency.
Updated: